
مخفی کردن روت برای همراهبانکها (DenyList، Shamiko، Play Integrity) + وضعیت Knox سامسونگ بعد از روت
آموزش · روت و امنیت
مخفی کردن روت برای همراهبانکها — آموزش DenyList، Shamiko و Play Integrity + وضعیت Knox سامسونگ بعد از روت
بعد از روت، اغلب همراهبانکها، کیفپولها و اپهای پرداخت باز نمیشوند یا پیام «دستگاه روت شده» میدهند. در این راهنما یاد میگیرید روت را بهصورت اصولی با Zygisk + DenyList، ماژول Shamiko و در صورت نیاز Play Integrity Fix مخفی کنید، چه نشانههایی غیر از su لو میروند، و روی گوشی سامسونگ دقیقاً چه بلایی سر Knox و سرویسهایی مثل Secure Folder، Samsung Pass و Samsung Wallet میآید و کدامها برگشتپذیر هستند و کدامها نه.
خلاصهٔ سریع برای عجلهدارها: ۱) Magisk را بهروز کنید و Zygisk را روشن کنید. ۲) اپهای بانکی را در DenyList تیک بزنید. ۳) Hide the Magisk app را بزنید. ۴) ماژول Shamiko را نصب کنید و Enforce DenyList را خاموش کنید. ۵) Data اپ بانک را پاک کنید، VPN و USB Debugging را ببندید و ریاستارت کنید. برای اغلب همراهبانکهای ایرانی همین کافی است. و یک حقیقت تلخ: روی سامسونگ، Knox با آنلاک بوتلودر برای همیشه 0x1 میشود و Secure Folder / Samsung Pass / Samsung Wallet با هیچ ترفندی برنمیگردند.
چرا همراهبانک روی گوشی روتشده باز نمیشود؟
اپهای بانکی، کیفپولها، درگاههای پرداخت و حتی بعضی اپهای دولتی، قبل از اجرا یک بررسی سلامت دستگاه انجام میدهند. منطقشان ساده است: روی گوشی روتشده هر برنامهای که دسترسی روت بگیرد میتواند حافظهٔ اپ بانکی، کلیدهای رمزنگاری و صفحهٔ ورود رمز را بخواند یا دستکاری کند. برای همین اگر نشانهای از روت ببینند، یا کلاً اجرا نمیشوند، یا بعضی قابلیتها (کارتبهکارت، رمز پویا، ورود با اثر انگشت) را میبندند.
نکتهٔ مهم این است که این تشخیص در سمت خود اپ انجام میشود، نه در سیستمعامل. یعنی هر بانک کتابخانه و روش خودش را دارد؛ یک همراهبانک با یک تنظیم ساده راضی میشود و دیگری چند لایه بررسی دارد. «مخفی کردن روت» یعنی کاری کنیم که فقط برای اپهای انتخابشده، گوشی مثل یک گوشی روتنشده دیده شود، در حالی که برای بقیهٔ برنامهها روت کاملاً فعال است.
قبل از شروع بدانید: مخفی کردن روت یک «بازی موش و گربه» است. بانکها روش تشخیص را بهروز میکنند و ماژولها هم بهروز میشوند. چیزی که امروز جواب میدهد، ممکن است بعد از آپدیت بعدیِ اپ بانک نیاز به تنظیم دوباره داشته باشد. اگر گوشی را برای کار بانکی حساس استفاده میکنید، روت نکردن همان گوشی هنوز مطمئنترین انتخاب است.
همراهبانکها دقیقاً چه چیزی را چک میکنند؟
برای اینکه بدانید کدام مرحله برای شما لازم است، باید بدانید اپ بانکی دنبال چه نشانههایی میگردد. سه لایهٔ تشخیص وجود دارد:
لایهٔ ۱ — بررسیهای محلی (رایجترین روش در اپهای ایرانی)
اغلب همراهبانکهای ایرانی از کتابخانههایی شبیه RootBeer یا پیادهسازیهای اختصاصی استفاده میکنند که داخل خود گوشی دنبال این موارد میگردند:
- وجود فایل su در مسیرهای سیستمی (/system/bin، /system/xbin، /sbin و…)
- نصب بودن اپهای مدیریت روت: Magisk، SuperSU، KernelSU، APatch و اپهایی مثل Root Checker یا BusyBox
- ردپای Magisk در فایلسیستم: پوشههای /data/adb، مانتهای magisk در /proc/mounts، پراپرتیهای سیستمی
- مقدار test-keys در Build Tags، باز بودن Developer Options و USB Debugging، فعال بودن نصب از منابع ناشناس
- وجود فریمورکهای هوک مثل Xposed/LSPosed و Frida، یا فعال بودن VPN و سرویسهای دسترسپذیری (Accessibility) مشکوک
لایهٔ ۲ — بررسی وضعیت بوتلودر و امضای سیستم
اپ میتواند از خود اندروید بپرسد که آیا بوتلودر باز است (Verified Boot State برابر orange بهجای green) یا رام رسمی است یا نه. این بررسی سختتر دور زده میشود و اینجاست که پای ماژولهای جعل پراپرتی وسط میآید.
لایهٔ ۳ — Play Integrity (گواهی گوگل)
Play Integrity API جایگزین SafetyNet است. اپ از سرویسهای گوگل یک گواهی میگیرد که سه سطح دارد: MEETS_BASIC_INTEGRITY، MEETS_DEVICE_INTEGRITY و MEETS_STRONG_INTEGRITY. با آنلاک بوتلودر، سطح DEVICE و STRONG از دست میرود. این روش در اپهای خارجی (بانکهای اروپایی، Google Wallet، بعضی بازیها) خیلی رایج است، اما در اپهای ایرانی به دلیل وابستگی به سرویسهای گوگل کمتر استفاده میشود؛ با این حال بعضی اپهای پرداخت و صرافیها به آن تکیه دارند.
| لایهٔ تشخیص | چه چیزی لو میرود | راهحل |
|---|---|---|
| بررسی محلی (su، Magisk، مانتها) | فایلها و مسیرهای روت | Zygisk + DenyList + Shamiko + مخفی کردن اپ Magisk |
| تنظیمات مشکوک (USB Debugging، VPN، Accessibility) | پرچمهای تنظیمات سیستم | خاموش کردن قبل از اجرای اپ بانکی |
| وضعیت بوتلودر / پراپرتیهای بیلد | بوتلودر باز، Build Tags | ماژولهای جعل پراپرتی (PIF / resetprop) |
| Play Integrity | گواهی گوگل | Play Integrity Fix (سطح BASIC) و TrickyStore (سطح DEVICE/STRONG) |
پیشنیازها؛ فقط با Magisk
- گوشی با Magisk روت شده باشد (نسخهٔ ۲۶ یا جدیدتر؛ قابلیت DenyList از نسخهٔ ۲۴ به بعد وجود دارد). اگر هنوز روت نکردهاید، آموزش روت سامسونگ با Magisk را ببینید.
- روتهای قدیمی مثل SuperSU یا CF-Auto-Root عملاً قابل مخفی کردن نیستند؛ باید به Magisk مهاجرت کنید (یکبار فریمور رسمی را فلش و دوباره با Magisk روت کنید).
- اینترنت برای دانلود ماژولها (از صفحهٔ رسمی GitHub هر ماژول دانلود کنید، نه کانالهای ناشناس).
- یک اپ تست مثل Momo یا Native Detector برای دیدن نشانههایی که هنوز لو میروند.
- بکاپ از اطلاعات اپهای بانکی (بعد از مخفیسازی معمولاً باید Data اپ بانک پاک شود و دوباره ثبتنام کنید).
هشدار: هر ماژول Magisk دسترسی کامل به سیستم دارد. ماژولهای جعلی «هاید روت» که در کانالهای تلگرامی پخش میشوند میتوانند دقیقاً همان چیزی باشند که بانک از آن میترسد: بدافزاری با دسترسی روت. فقط از منابع رسمی نصب کنید.
مرحله ۱: فعال کردن Zygisk و تنظیم DenyList
از Magisk نسخهٔ ۲۴ به بعد، قابلیت قدیمی MagiskHide حذف شد و جای آن Zygisk و DenyList آمد. Zygisk یعنی اجرای کد Magisk داخل پروسهٔ Zygote (پروسهٔ مادر همهٔ اپها). DenyList فهرستی از اپهاست که Magisk برای آنها تمام تغییرات خودش را برمیگرداند: مانتها جدا میشوند، پراپرتیها پاک میشوند و از دید آن اپ، سیستم دستنخورده است.
-
بهروزرسانی Magiskاپ Magisk را باز کنید و اگر برای App یا Magisk آپدیت نشان میدهد، هر دو را بهروز کنید (برای آپدیت هستهٔ Magisk گزینهٔ Direct Install را بزنید و ریاستارت کنید).
-
فعال کردن Zygiskبه Settings در اپ Magisk بروید و گزینهٔ Zygisk را روشن کنید. گوشی را ریاستارت کنید؛ بعد از بوت، در صفحهٔ اصلی Magisk باید جلوی Zygisk نوشته باشد Yes.
-
پیکربندی DenyListدر Settings گزینهٔ Configure DenyList را باز کنید. از منوی سهنقطه، Show system apps را فعال کنید. سپس اپهای زیر را تیک بزنید: همهٔ همراهبانکها و اپهای پرداخت، Google Play Services (روی نام اپ بزنید و از زیرمجموعهها فقط پروسهٔ com.google.android.gms.unstable را تیک بزنید)، و Google Play Store. برای هر اپ بانکی، تیک کل اپ را بزنید تا همهٔ پروسههایش پوشش داده شوند.
-
Enforce DenyListبه Settings برگردید و Enforce DenyList را روشن کنید. (اگر قرار است در مرحلهٔ ۳ Shamiko نصب کنید، این گزینه را بعداً خاموش خواهید کرد؛ فعلاً روشن بماند تا نتیجهٔ پایه را ببینید.)
-
پاک کردن Data اپ بانک و تستاز تنظیمات اندروید، Storage ← Clear data اپ بانکی را بزنید (اپها نتیجهٔ بررسی قبلی را کش میکنند)، گوشی را ریاستارت کنید و اپ را باز کنید. اگر باز شد، کار شما همینجا تمام است؛ اگر نه، به مراحل بعد بروید.
چرا فقط پروسهٔ unstable از Google Play Services؟ پروسهٔ com.google.android.gms.unstable همان DroidGuard است که Play Integrity را اجرا میکند. اگر کل Google Play Services را به DenyList اضافه کنید، ماژولهایی مثل Play Integrity Fix نمیتوانند داخلش کار کنند و نتیجه بدتر میشود.
مرحله ۲: مخفی کردن اپ Magisk
خیلی از همراهبانکها فقط دنبال نام پکیج com.topjohnwu.magisk در فهرست اپهای نصبشده میگردند. Magisk برای همین یک گزینهٔ داخلی دارد:
-
Hide the Magisk appدر Settings اپ Magisk گزینهٔ Hide the Magisk app را بزنید. یک نام دلخواه بیربط (مثلاً «Settings Helper») وارد کنید. Magisk یک اپ جدید با نام پکیج تصادفی میسازد و اپ اصلی حذف میشود.
-
مجوز نصب از منابع ناشناسهنگام این کار اندروید از شما مجوز نصب میخواهد؛ بدهید و بعد از پایان، این مجوز را برای اپهای دیگر دوباره ببندید (بعضی اپهای بانکی به باز بودن «نصب از منابع ناشناس» حساساند).
-
حذف اپهای لو دهندهاپهایی مثل Root Checker، BusyBox، Termux، Lucky Patcher و اپهای تغییر پراپرتی را حذف کنید یا در صورت نیاز آنها را هم به DenyList اضافه کنید؛ بعضی کتابخانههای تشخیص، صرفِ نصب بودن این اپها را «نشانهٔ روت» حساب میکنند.
مرحله ۳: نصب ماژول Shamiko
سازندهٔ Magisk تأکید دارد که DenyList یک قابلیت «مخفیسازی» نیست و فقط تغییرات را برمیگرداند؛ در عمل بعضی ردپاها (مثل بعضی مانتها و پراپرتیها) باقی میمانند. Shamiko یک ماژول Zygisk از تیم LSPosed است که همین فهرست DenyList را میخواند و مخفیسازی را کاملتر انجام میدهد. برای اکثر همراهبانکهای ایرانی که فقط بررسی محلی دارند، DenyList + Shamiko کافی است.
-
دانلودآخرین نسخهٔ Shamiko را از صفحهٔ Releases رسمی پروژه در GitHub دانلود کنید (فایل ZIP؛ اکسترکت نکنید).
-
نصب ماژولدر اپ Magisk به تب Modules بروید، Install from storage را بزنید و فایل ZIP را انتخاب کنید. بعد از نصب ریاستارت کنید.
-
خاموش کردن Enforce DenyListاین مهمترین نکته است: Shamiko فقط وقتی کار میکند که Enforce DenyList خاموش باشد. خود فهرست DenyList (اپهایی که تیک زدهاید) دستنخورده میماند و Shamiko از همان فهرست استفاده میکند. اگر Enforce روشن بماند، Shamiko در صفحهٔ Modules پیام میدهد که غیرفعال است.
-
حالت Whitelist (اختیاری)اگر میخواهید برعکس عمل کنید (روت از همه مخفی باشد و فقط اپهای تیکخورده روت ببینند)، فایل خالی /data/adb/shamiko/whitelist را بسازید. برای کاربر عادی لازم نیست.
-
تست مجدددوباره Data اپ بانکی را پاک کنید، ریاستارت کنید و امتحان کنید.
مرحله ۴: Play Integrity Fix و TrickyStore (برای اپهایی که گواهی گوگل میخواهند)
اگر اپ بعد از همهٔ مراحل بالا هنوز میگوید دستگاه «ناامن» است، یا اپ خارجی/صرافی است، به احتمال زیاد از Play Integrity استفاده میکند. وضعیت فعلی:
- MEETS_BASIC_INTEGRITY با ماژول Play Integrity Fix (PIF) قابل دستیابی است. این ماژول اثر انگشت (Fingerprint) و پراپرتیهای بیلد را داخل پروسهٔ DroidGuard جعل میکند. بعد از نصب باید فایل تنظیمات آن (pif.json) بهروز باشد؛ گوگل مرتب اثر انگشتهای لو رفته را میبندد و پروژه فایل جدید منتشر میکند.
- MEETS_DEVICE_INTEGRITY و STRONG از سال ۲۰۲۵ به گواهی سختافزاری کلید (Hardware Key Attestation) وابسته شدهاند. تنها راه فعلی ماژول TrickyStore به همراه یک فایل keybox.xml معتبر است؛ کیباکسها لو رفته و بهمرور توسط گوگل باطل میشوند، پس این روش پایدار نیست و برای کار بانکی روزمره قابل اتکا نیست.
- بعد از نصب هر کدام، Data و Cache اپهای Google Play Services و Google Play Store را پاک کنید و ریاستارت کنید تا گواهی قدیمی کششده دور ریخته شود.
| سطح Play Integrity | با بوتلودر باز | با PIF | با TrickyStore + keybox |
|---|---|---|---|
| BASIC | ❌ | ✅ | ✅ |
| DEVICE | ❌ | ❌ (معمولاً) | ✅ تا زمان باطل شدن keybox |
| STRONG | ❌ | ❌ | ⚠️ ناپایدار |
اپهای بانکی ایرانی که با Play Integrity کار میکنند معمولاً به سطح BASIC یا DEVICE بسنده میکنند؛ سطح STRONG بیشتر در کیفپولهای NFC و بانکهای خارجی دیده میشود.
مرحله ۵: پاکسازی نشانههای جانبی
بسیاری از موارد «روت را مخفی کردم ولی همراهبانک باز نمیشود» اصلاً به روت ربطی ندارد. اینها را قبل از اجرای اپ بانکی چک کنید:
- USB Debugging را خاموش کنید؛ خیلی از اپها مقدار adb_enabled را میخوانند. بعضی اپها حتی به باز بودن خود منوی Developer Options حساساند — میتوانید آن را با یک ماژول کوچک مخفی کنید یا با پاک کردن Data اپ «تنظیمات» غیرفعالش کنید.
- VPN و پروکسی را قطع کنید؛ تقریباً همهٔ اپهای بانکی ایرانی هنگام اتصال VPN پیام خطا میدهند یا رمز پویا ارسال نمیکنند.
- سرویسهای Accessibility غیرضروری را خاموش کنید (اپهای اتوماسیون، کلیکر، بعضی کیبوردها).
- اگر LSPosed یا هر فریمورک هوک دارید، اپ بانکی را در فهرست آنها نگذارید و خود LSPosed را هم مخفی کنید؛ Frida و اپهای Debug مثل Shizuku را موقتاً ببندید.
- مطمئن شوید مانتهای اضافی ندارید: ماژولهایی که فایل سیستمی را تغییر میدهند (فونت، بوتانیمیشن، هاستفایل AdAway) اثرشان با DenyList/Shamiko برای اپ بانک برمیگردد، اما ماژولهای قدیمی که بهجای Magic Mount مستقیماً پارتیشن را تغییر دادهاند، لو میروند.
- بعد از هر تغییر: Clear data اپ بانکی + ریاستارت. بدون این کار نتیجهٔ قبلی را میبینید.
تست کنید: Momo و Native Detector
بهجای حدس زدن، از اپهای تشخیص استفاده کنید که دقیقاً میگویند چه چیزی لو رفته. این اپها را به DenyList اضافه کنید (چون قرار است از دید یک اپ «تیکخورده» تست کنیم) و اجرا کنید:
- Momo — متداولترین ابزار؛ موارد مانت Magisk، Zygisk، تغییر پراپرتی، Xposed، باز بودن بوتلودر و Debug را فهرست میکند.
- Native Detector — روی تشخیص در سطح native و نشتیهای مانت/پراپرتی تمرکز دارد و معمولاً سختگیرتر است.
- Play Integrity API Checker یا TB Checker — سه سطح BASIC / DEVICE / STRONG را نشان میدهد.
هدف این نیست که همهٔ خطوط Momo سبز شود؛ هدف این است که مواردی که همراهبانک شما به آن حساس است (معمولاً su، Magisk، مانت و Debug) پاک شوند. اگر هنوز چیزی قرمز است، همان خط به شما میگوید کدام مرحلهٔ بالا ناقص انجام شده.
Knox سامسونگ بعد از روت؛ تغییر از 0x0 به 0x1
در گوشیهای سامسونگ یک لایهٔ اضافه وجود دارد که هیچ ماژولی نمیتواند با آن کاری کند: Knox Warranty Bit. این یک eFuse سختافزاری روی پردازنده است؛ در حالت کارخانه مقدارش 0x0 است و به محض اینکه بوتلودر باز شود یا یک باینری غیررسمی (ریکاوری کاستوم، فایل AP پچشده با Magisk، کرنل سفارشی) رایت شود، فیوز فیزیکاً میسوزد و مقدارش برای همیشه 0x1 میشود.
چند نکتهٔ کلیدی که بیشتر کاربران اشتباه میگیرند:
- Knox در لحظهٔ آنلاک بوتلودر میسوزد، نه در لحظهٔ رایت فایل روت. یعنی حتی اگر بعد از آنلاک پشیمان شوید و هیچ چیزی رایت نکنید، 0x1 شده است.
- فلش دوبارهٔ فریمور رسمی، آنروت، ریست کارخانه، تعویض مادربرد نرمافزاری — هیچکدام Knox را به 0x0 برنمیگرداند. تنها راه، تعویض فیزیکی مادربرد است.
- Knox ربطی به شمارندهٔ فلش (Custom Binary Count) ندارد؛ آن شمارنده با فلش رام رسمی قابل صفر شدن است، اما Warranty Bit نه. توضیح کامل را در KNOX COUNTER چیست؟ بخوانید.
- Knox 0x1 با قفل KG (Knox Guard) هم فرق دارد؛ KG قفل مالی/سازمانی است و در مقالهٔ قفل KG سامسونگ جداگانه بررسی شده.
چطور وضعیت Knox را ببینیم؟
- گوشی را به حالت دانلود (Download Mode) ببرید؛ در مدلهای قدیمیتر خط WARRANTY VOID: 0x1 و در مدلهای جدیدتر خط KG STATE و وضعیت باینری نمایش داده میشود.
- اپهایی مثل Phone INFO ★Samsung★ یا Device Info HW در بخش Knox، مقدار Warranty Bit را نشان میدهند.
- در گوشیهای سالم، مسیر تنظیمات ← درباره گوشی ← اطلاعات نرمافزار خط Knox version را دارد اما مقدار بیت را نشان نمیدهد؛ برای بیت باید از دو روش بالا استفاده کنید.
همراهبانکها معمولاً Knox را چک نمیکنند. بیت Knox برای سرویسهای خودِ سامسونگ و راهکارهای سازمانی اهمیت دارد. اگر همراهبانک شما بعد از مخفی کردن روت باز میشود، سوختن Knox مانع آن نیست؛ اما Secure Folder و Samsung Pass بدون توجه به اینکه روت را مخفی کردهاید یا نه، از کار میافتند.
کدام سرویسهای سامسونگ بعد از روت از کار میافتند؟
سرویسهای سامسونگ به دو دسته تقسیم میشوند: آنهایی که به Knox سالم (0x0) وابستهاند و با سوختن فیوز برای همیشه غیرفعال میشوند، و آنهایی که فقط وجود روت را چک میکنند و با مخفیسازی قابل استفادهاند.
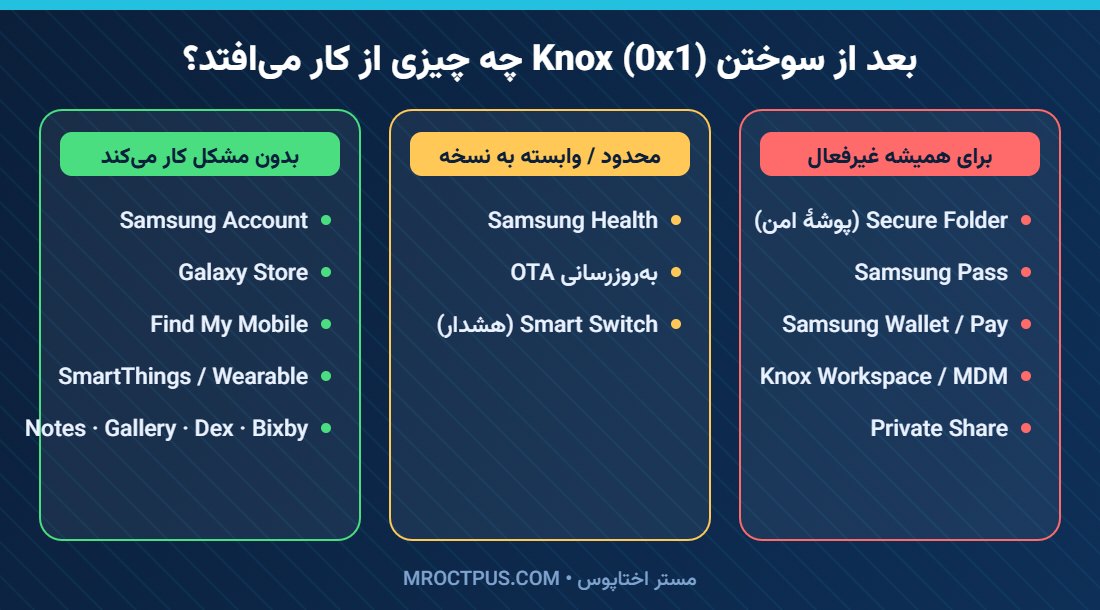
| سرویس | بعد از روت | با مخفی کردن روت برمیگردد؟ |
|---|---|---|
| Secure Folder | باز نمیشود | ❌ خیر (وابسته به Knox 0x0) |
| Samsung Pass | غیرفعال | ❌ خیر |
| Samsung Wallet / Pay | اجرا نمیشود | ❌ خیر |
| Samsung Health | اغلب پیام «دستگاه تغییر یافته» | ⚠️ در بعضی نسخهها با DenyList بله |
| Knox Workspace / MDM | دستگاه رد میشود | ❌ خیر |
| Private Share | اجرا نمیشود | ❌ خیر |
| آپدیت OTA | نصب نمیشود | ⚠️ فقط با فلش فریمور کامل با Odin |
| Samsung Account، Galaxy Store، Find My Mobile، SmartThings، Wearable | کار میکنند | ✅ نیازی نیست |
| Smart Switch | کار میکند (گاهی با هشدار) | ✅ نیازی نیست |
| Notes، Gallery، Camera، Bixby، DeX | کار میکنند | ✅ نیازی نیست |
قاعدهٔ کلی: هر سرویسی که دادهای را در «منطقهٔ امن» (TrustZone / Knox Vault) نگه میدارد — پوشهٔ امن، Pass، Wallet — با Knox سوخته خداحافظی میکند و بازگشتی ندارد. سرویسهای عادی سامسونگ فقط به حساب سامسونگ نیاز دارند و روی گوشی روتشده مشکلی ندارند.
آیا Knox برمیگردد؟ ماژولهای Knox Bypass
پاسخ کوتاه: خیر. هیچ نرمافزار، فایل فلش، باکس یا سرویس سروری نمیتواند eFuse سوخته را برگرداند. چیزی که در اینترنت با عنوان «ریست Knox» یا «Knox 0x0 کردن» تبلیغ میشود، یا تعویض مادربرد است، یا کلاهبرداری.
چیزی که وجود دارد، ماژولهای Knox Bypass برای Magisk است که مقدار بیت را در سطح نرمافزار جعل میکنند (مثلاً پراپرتی ro.boot.warranty_bit را 0 نشان میدهند) تا بعضی اپهای سامسونگ گول بخورند. وضعیت واقعی این ماژولها:
- روی اندروید ۹ تا ۱۱ و One UI 2/3 برای Secure Folder و Samsung Health در بعضی مدلها جواب میداد.
- از One UI 4 به بعد، سامسونگ بررسی را به TrustZone و گواهی سختافزاری منتقل کرده؛ جعل پراپرتی دیگر Secure Folder را باز نمیکند و اغلب این ماژولها رها شدهاند.
- حتی وقتی کار میکرد، دادههای پوشهٔ امن روی یک Knox سوخته واقعاً «امن» نبود؛ گذاشتن اطلاعات حساس در چنین پوشهای توصیه نمیشود.
جایگزینهای عملی: بهجای Secure Folder از یک اپ قفلگذار مستقل یا پروفایل کاربری دوم (Multiple users / Work profile با Shelter) استفاده کنید؛ بهجای Samsung Pass از Bitwarden یا Google Password Manager؛ و اگر پوشهٔ امن یا Samsung Pay برایتان حیاتی است، آن گوشی را روت نکنید.
رفع مشکلات رایج
| مشکل | علت و راهحل |
|---|---|
| همراهبانک هنوز میگوید «دستگاه روت است» | Data اپ پاک نشده یا اپ در DenyList نیست ← تیک کل اپ در DenyList، Clear data، ریاستارت |
| Shamiko در فهرست ماژولها «غیرفعال» است | Enforce DenyList روشن مانده ← خاموشش کنید و ریاستارت کنید |
| اپ باز میشود ولی رمز پویا نمیآید / کارتبهکارت خطا میدهد | VPN یا پروکسی فعال است ← VPN را کامل قطع کنید (Always-on VPN هم خاموش) |
| Momo: «Found Magisk app» | اپ Magisk مخفی نشده ← Hide the Magisk app |
| Momo: «Bootloader unlocked» | از پراپرتیها خوانده میشود ← PIF یا ماژول جعل پراپرتی؛ برای اغلب همراهبانکهای ایرانی مانع اجرا نیست |
| Play Integrity: حتی BASIC هم ❌ | PIF نصب نیست یا pif.json قدیمی است ← آخرین PIF + فایل بهروز، Clear data سرویسهای گوگل |
| Play Integrity: DEVICE ❌ | نیاز به گواهی سختافزاری ← فقط با TrickyStore + keybox معتبر (ناپایدار) |
| بعد از آپدیت اپ بانک دوباره بسته شد | روش تشخیص جدید ← ماژولها را بهروز کنید و با Momo نشتی جدید را پیدا کنید |
| Secure Folder با روتِ مخفی هم باز نمیشود | Knox 0x1 ← قابل حل نیست؛ جایگزین استفاده کنید |
| بعد از نصب ماژول گوشی بوت نمیشود | ماژول ناسازگار ← Safe Mode (Magisk همهٔ ماژولها را غیرفعال میکند) یا حذف ماژول از /data/adb/modules در ریکاوری |



